Robo de contraseñas expone a más de 1.700 proveedores de agua de EE.UU. a ciberataques
Una investigación de la firma SpyCloud detectó credenciales filtradas en casi dos de cada diez operadores de agua y cloacas registrados ante la agencia ambiental estadounidense.
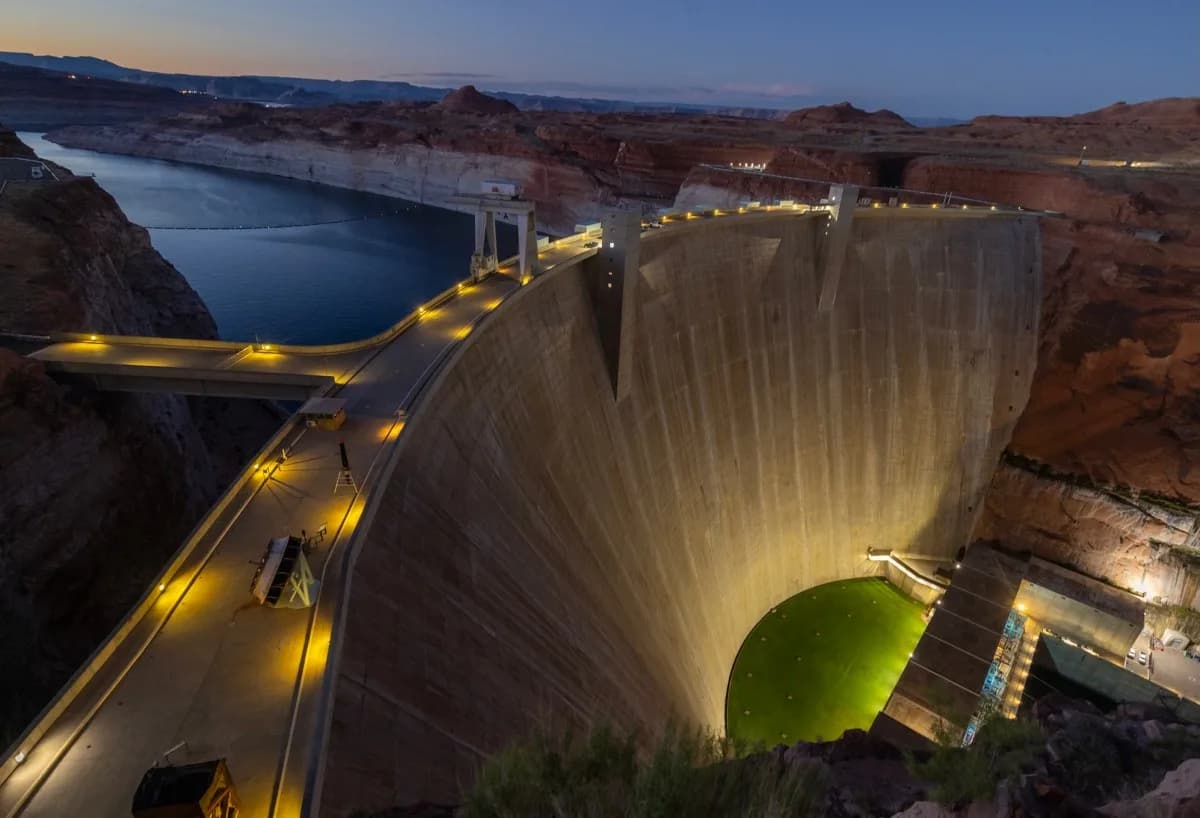
Una investigación de seguridad informática reveló que más de 1.700 proveedores de agua y cloacas de Estados Unidos quedaron expuestos a ataques informáticos por un malware capaz de robar las contraseñas y las sesiones activas de sus empleados. El hallazgo corresponde a la firma de defensa cibernética SpyCloud y se conoce en medio de una ola de intrusiones que afectó a decenas de comunidades estadounidenses.
El estudio abarcó más de 66.000 sistemas públicos registrados ante la Agencia de Protección Ambiental de Estados Unidos (EPA), que representan unas 10.000 organizaciones. SpyCloud detectó que el malware había sustraído contraseñas y credenciales de 1.787 organizaciones, cerca de dos de cada diez proveedores analizados. Al menos 250 organizaciones tenían credenciales expuestas que parecían habilitar el acceso a sus redes operativas y sistemas de acceso remoto, los que controlan las bombas físicas y el flujo de agua.
El análisis incluyó a un proveedor de tecnología de medición que no fue identificado y que tenía un dispositivo infectado en su red. El malware robó gran cantidad de credenciales, entre ellas las contraseñas de 167 empresas de servicios públicos estadounidenses que dependen de ese proveedor. Jason Lancaster, jefe de investigaciones de SpyCloud, aseguró que esa única brecha entregó a los delincuentes las llaves para acceder a "un centenar de organizaciones que por lo demás no tenían relación entre sí".
El malware ladrón de contraseñas, conocido como infostealer, permite robar las claves guardadas de una persona y también los tokens de sesión que la mantienen conectada. Esos tokens dejan que un atacante ingrese como si fuera el usuario legítimo y suelen sortear los sistemas de autenticación en dos pasos. Los delincuentes comercian de manera habitual con credenciales robadas para obtener accesos a organizaciones específicas.
La investigación se difundió semanas después de una serie de ataques contra proveedores de agua en distintos puntos del país, que el gobierno estadounidense vinculó de manera reservada a hackers respaldados por Irán. SpyCloud sostuvo que no encontró evidencia de que esas intrusiones se hayan apoyado en contraseñas robadas. En esos casos, indicó, las señales apuntan a debilidades de seguridad como las claves predeterminadas de fábrica en los interruptores mecánicos y los controladores físicos que usa la infraestructura crítica, en línea con hallazgos previos de la agencia de ciberseguridad CISA.
Los investigadores remarcaron que las contraseñas robadas son una fuente central de acceso para "cualquiera que quiera comprarlas o encontrarlas", en paralelo a los riesgos de seguridad conocidos en la tecnología de infraestructura crítica. Lancaster afirmó que el sector del agua "tiene que sostener las dos historias a la vez".
Por qué importa
El agua es infraestructura crítica: un acceso robado puede llegar a los sistemas que controlan bombas y caudal. El caso muestra que la puerta de entrada no siempre es un ataque sofisticado, sino una contraseña filtrada en un proveedor tercerizado.
Qué sigue
SpyCloud pidió a los operadores revisar credenciales filtradas y sesiones activas. Resta ver si la EPA y CISA endurecen las exigencias de autenticación para los sistemas de agua registrados ante el organismo.
¿Te gustó esta nota?
Recibí lo más importante del día en tu correo. Sin spam, con opción de baja siempre.
Más en Seguridad Nacional
ShinyHunters dice que hackeó al FBI y robó datos de agentes y postulantes

La TSA permite el acceso a puertas de embarque sin boleto de avión en 13 aeropuertos de EE.UU.

Colombia levanta la suspensión del porte de armas: qué cambia para los ciudadanos
Más leídas
7 días- 1
Gary Oldman y el rol que casi lo aleja del cine: llega la sexta temporada de Slow Horses
Espectáculos
- 2
Sydney Sweeney cumple 29 años: de la polémica campaña desnuda a sus próximos desafíos en Hollywood
Espectáculos
- 3
La jequesa de Qatar visitó por primera vez la Argentina y celebró los 25 años del Malba
Cultura
- 4
Balacera en Pablo Podestá: tiroteo por una usurpación de vivienda en Tres de Febrero
Policiales
- 5
A los 93 años, sin gimnasio ni suplementos: los cuatro hábitos que lo mantienen activo
Estilo de Vida