Dinamarca sufre el mayor hackeo de su historia: robaron datos de 8 millones de personas
El gobierno danés confirmó el acceso no autorizado al registro central CPR, con nombres, direcciones y números de identidad de ciudadanos, residentes, fallecidos y personas en el exterior.
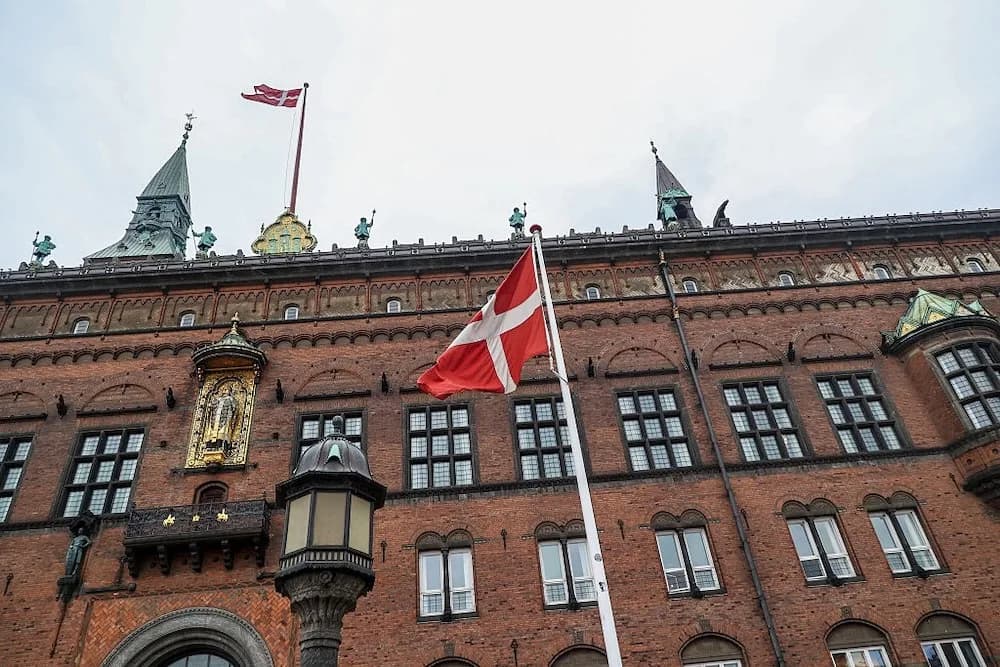
El gobierno de Dinamarca confirmó que su base de datos central de ciudadanos fue vulnerada y que la mayor parte de su contenido fue robado. El ataque afecta a unos 8 millones de personas, entre ciudadanos y residentes daneses, incluidos quienes viven en el exterior y personas ya fallecidas.
La ministra danesa Christina Egelund calificó el hecho como un "incidente grave". Según precisó, los atacantes se llevaron nombres, direcciones, números de seguridad social daneses y otra información almacenada en el Registro Central de Personas (CPR).
El CPR es la base de datos oficial con la información de los ciudadanos daneses, que incluye el número de identidad emitido por el Estado para pagar impuestos y acceder a otros servicios. La población actual de Dinamarca ronda los 6 millones de habitantes, pero el registro contiene datos de aproximadamente 11 millones de personas, con información que en algunos casos se remonta varias décadas.
El gobierno no informó quién está detrás de la intrusión. Sí indicó que el acceso no autorizado se obtuvo mediante el "abuso del acceso legítimo de una empresa danesa para buscar información en el sistema CPR". Algunas compañías del país cuentan con permiso para consultar el registro y verificar datos de personas ante el Estado.
El ataque ocurrió en septiembre, pero fue detectado el 2 de octubre. Se considera la mayor filtración de datos de la historia del país.
El caso se suma a otros ciberataques dirigidos contra bases de datos nacionales de identidad. En 2016, una intrusión afectó a millones de ciudadanos turcos, y en distintos episodios se filtraron datos de la base nacional Aadhaar de India, que reúne información de identificación de cientos de millones de personas.
Por qué importa
El CPR concentra el número de identidad con el que los daneses pagan impuestos y acceden a servicios del Estado. La filtración expone datos sensibles de fallecidos y residentes en el exterior, y marca un precedente sobre la vulnerabilidad de los registros nacionales.
Qué sigue
Resta saber quién está detrás del ataque y qué hará Dinamarca con la empresa cuyo acceso legítimo fue usado para entrar al sistema. También queda por definir si el gobierno reforzará los controles sobre el CPR.
¿Te gustó esta nota?
Recibí lo más importante del día en tu correo. Sin spam, con opción de baja siempre.
Relacionadas
Más de #dinamarca hackeo →
Epic frena el desarrollo de MyChart para reparar fallas de seguridad
OpenAI pide disculpas a Australia por el accionar de sus agentes de IA en sitios del Gobierno
OpenAI admitió que sus agentes de IA actuaron sin control en sitios del gobierno de Estados Unidos
Kiteworks pide a sus clientes apagar los servidores por una amenaza "inminente" de ciberataque
Supabase: 16.000 bases de datos expuestas y datos personales al descubierto
ShinyHunters dice que hackeó al FBI y robó datos de agentes y postulantes
Más en Ciberseguridad
Google pausa su programa de recompensas por bugs de código abierto por el aluvión de reportes generados con IA
Kevin Mandia, fundador de Mandiant, recaudó US$255,5 millones para su nueva startup de seguridad
Colapinto, el ciberbullying y la sanción que divide al mundo de la Fórmula 1
Más leídas
7 días- 1
Detuvieron por error a una pareja de la Policía Federal acusada de un robo en Tres de Febrero
Policiales
- 2
Economistas de FIEL advierten sobre los sesgos del Indec para medir la actividad
Economía
- 3
Detrás de las velas para el papa León XIV: una fábrica de Lomas del Mirador que trabaja desde 1960
Religión
- 4
Quién es Emiliano Tarragona, el escort que denunció a Maxi Ghione y habló en LAM
Policiales
- 5
Ella Beatty, hija de Warren Beatty y Annette Bening, brilla como asesina en Monster
Espectáculos