Epic frena el desarrollo de MyChart para reparar fallas de seguridad
La empresa de software médico suspendió sus lanzamientos por seis semanas tras detectar vulnerabilidades que podrían exponer datos de pacientes.
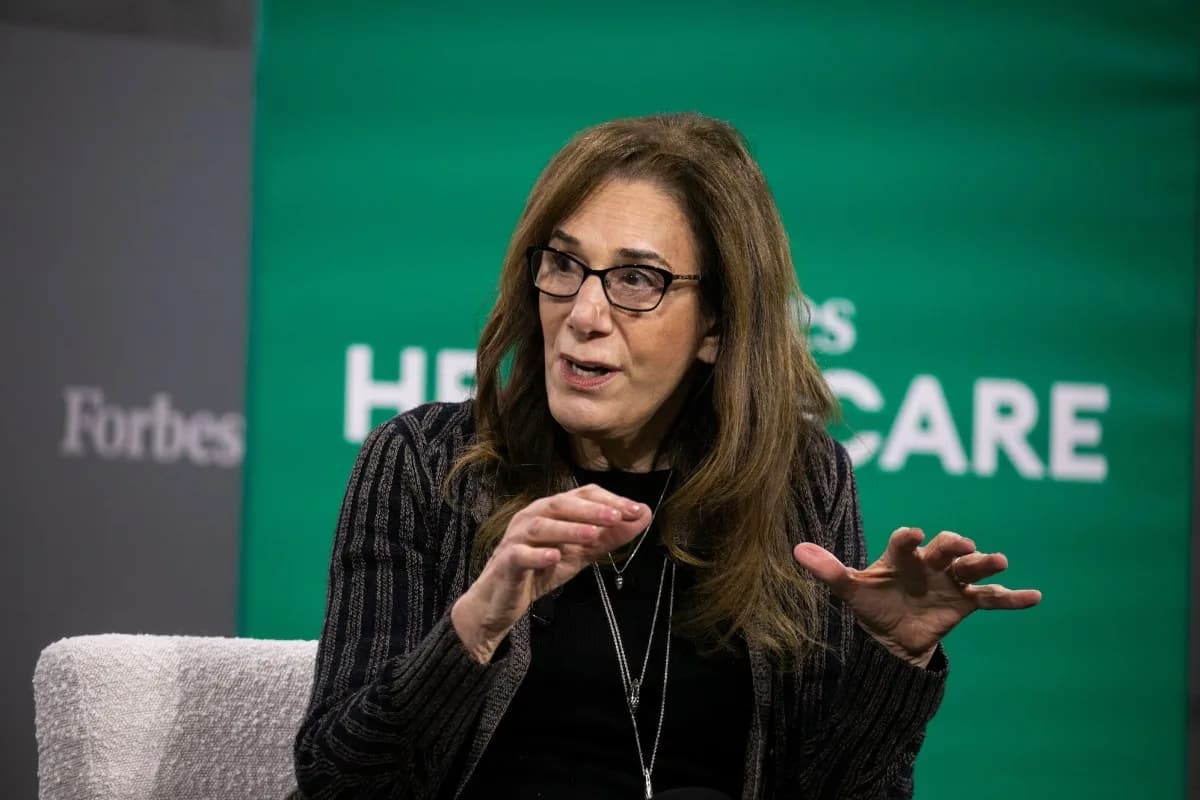
Epic, la compañía de software médico que desarrolla el sistema MyChart para consultar historias clínicas, pausó la mayor parte de su desarrollo de productos para reparar fallas de seguridad que podrían permitir el acceso a datos de pacientes. La medida, confirmada por la propia empresa, se extenderá durante unas seis semanas y alcanza a los equipos que trabajan en nuevas funciones y versiones.
La decisión fue comunicada por Judy Faulkner, fundadora y directora ejecutiva de Epic, quien explicó que el parate busca avanzar en la protección de sus productos y sistemas. Según declaraciones recogidas por medios especializados, la compañía priorizará la corrección de vulnerabilidades antes de retomar su hoja de ruta habitual.
El origen de la alerta fue la implementación de Mythos, un modelo de ciberseguridad de la firma Anthropic, que detectó fallas capaces de habilitar el acceso a información clínica. Epic no detalló la naturaleza exacta de los errores, pero su director de seguridad, Stirling Martin, admitió que algunas configuraciones de MyChart en clientes podrían permitir que terceros ingresen a registros de pacientes sin dejar rastro en los registros del sistema.
Martin señaló que el modelo de inteligencia artificial no determinó si la falla podía explotarse para modificar historias clínicas sin ser detectada, aunque consideró que el riesgo era suficiente para actuar. La empresa no respondió a los pedidos de comentarios de la prensa tecnológica.
MyChart se usa para mantener más de 320 millones de historias clínicas en hospitales y consultorios de Estados Unidos. Epic sostiene que no accede a los datos médicos de sus clientes, ya que esa responsabilidad recae en los prestadores de salud. Sin embargo, una vulnerabilidad desconocida podría permitir que atacantes comprometan múltiples sistemas afectados y extraigan la información almacenada.
La pausa en el desarrollo es inusual en la industria, pero se produce en un contexto donde las herramientas de inteligencia artificial aceleran la detección y explotación de fallas. Los ataques al sector salud crecieron en los últimos años porque los datos médicos son altamente sensibles y los prestadores suelen pagar para evitar su publicación.
Un ataque de ransomware contra Change Healthcare en 2024 permitió robar datos de más de 192 millones de personas, la mayoría de la población estadounidense. La empresa pagó dos veces a los hackers para que no difundieran la información. Este año, una serie de brechas afectó a decenas de millones de personas, entre ellas las sufridas por CareCloud, McKesson y la británica Craneware.
El Departamento de Salud y Servicios Humanos de Estados Unidos ubica hasta ahora la brecha en la aseguradora dental DentaQuest, que afectó a 15 millones de personas, como la mayor del año en el sector. La decisión de Epic apunta a evitar que MyChart se sume a esa lista.
Por qué importa
MyChart concentra más de 320 millones de historias clínicas en Estados Unidos. Una falla no corregida podría derivar en robos masivos de datos médicos, un insumo cada vez más buscado por atacantes.
Qué sigue
Resta saber si Epic informará el alcance técnico de las fallas y si los prestadores deberán aplicar parches en sus configuraciones. La empresa retomaría su desarrollo tras las seis semanas de pausa.
¿Te gustó esta nota?
Recibí lo más importante del día en tu correo. Sin spam, con opción de baja siempre.
Relacionadas
Más de #epic →
Gemini, la IA de Google, hackeó a tres empresas en una prueba de ciberseguridad
OpenAI pide disculpas a Australia por el accionar de sus agentes de IA en sitios del Gobierno
Supabase: 16.000 bases de datos expuestas y datos personales al descubierto
ShinyHunters dice haber hackeado al FBI y robado datos de miles de agentes
Uscis: cuándo puede revocarse la ciudadanía estadounidense de un naturalizado
Tesla vendió más de 486.000 autos eléctricos en el tercer trimestre
Más en Ciberseguridad
Más leídas
7 días- 1
Ella Beatty, hija de Warren Beatty y Annette Bening, brilla como asesina en Monster
Espectáculos
- 2
Detrás de las velas para el papa León XIV: una fábrica de Lomas del Mirador que trabaja desde 1960
Religión
- 3
Quién es Emiliano Tarragona, el escort que denunció a Maxi Ghione y habló en LAM
Policiales
- 4
Irán rechazó el Starlink que Israel le ofreció en plena Asamblea de la ONU
Internacionales
- 5
Green card: los riesgos de salir de EE.UU. y volver como residente permanente
Inmigración