Pentágono sufre megafiltración: robaron datos de 3 millones de militares de EE.UU.
El Departamento de Defensa notificó a personal militar en actividad y retirado que sus datos personales, sin cifrar, fueron robados durante meses.
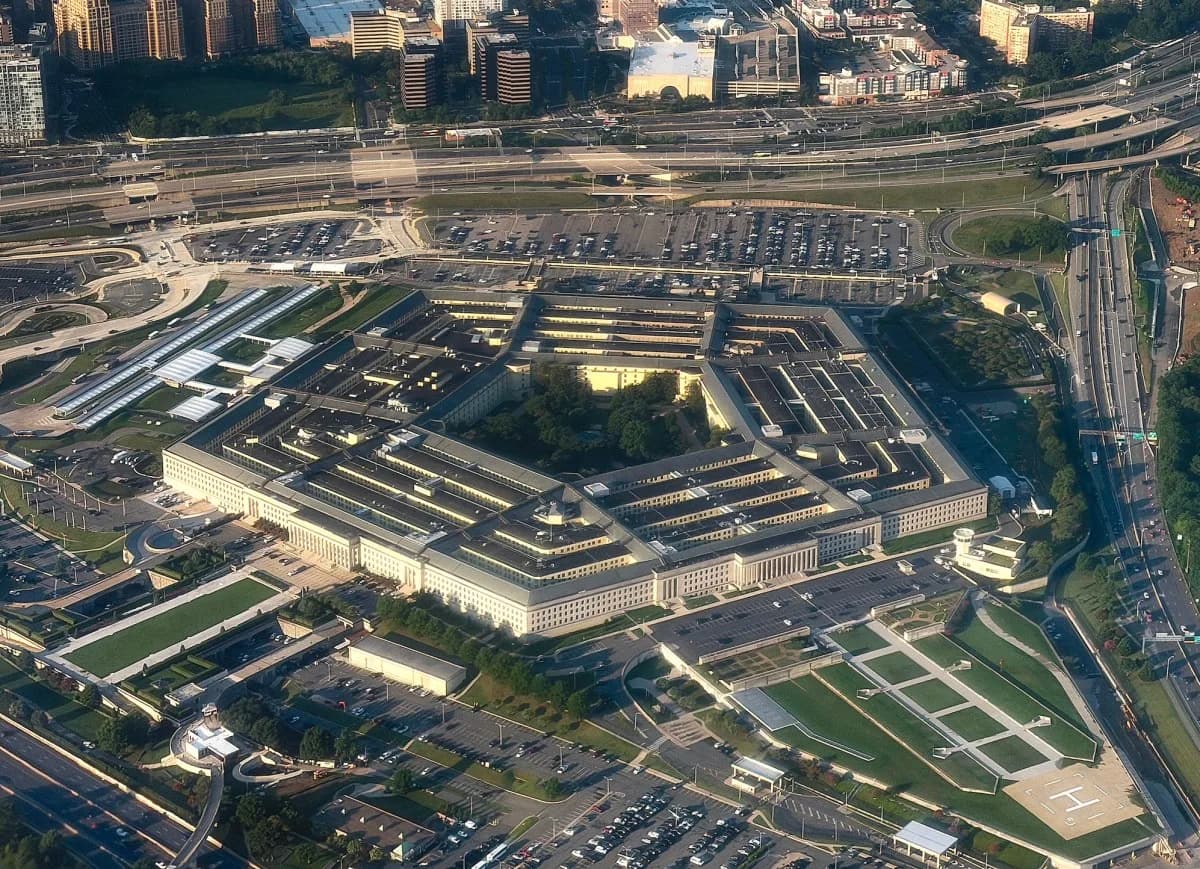
El gobierno de Estados Unidos está notificando a millones de militares en actividad, veteranos y empleados del Pentágono que su información personal fue robada durante una brecha de seguridad que se extendió por meses. La filtración afectó a cerca de 2,8 millones de personas vivas y a unas 300.000 personas fallecidas, según informó un funcionario del Pentágono.
La notificación del Defense Manpower Data Center (DMDC), difundida en Reddit, señala que varios usuarios no autorizados explotaron una vulnerabilidad de seguridad en un sistema de intercambio de archivos no especificado entre octubre de 2025 y mediados de julio de 2026. Los registros de personal comprometidos no estaban cifrados.
Entre los datos expuestos figuran números de Seguro Social, nombres, fechas de nacimiento, sexo, raza y otra información vinculada al servicio militar. El DMDC es una de las unidades de registro del Departamento de Defensa y administra más de 60 millones de registros de personal militar, civil y sus familiares para determinar beneficios como salud y jubilación.
La unidad también funciona como proveedor principal de gestión de identidad del Ejército, ya que vincula a militares, empleados y contratistas con credenciales como tarjetas inteligentes y contraseñas. Esas credenciales permiten el acceso a sistemas informáticos, edificios y bases del Pentágono.
“Nos aseguramos de que las personas correctas tengan acceso y las incorrectas no: la seguridad de la información de identidad es primordial”, afirma el sitio web del DMDC.
El Departamento de Defensa, que supervisa al DMDC, aseguró que no tiene indicios de que la información haya sido utilizada de forma indebida, aunque no explicó cómo llegó a esa conclusión. Los hackers no fueron identificados y se desconoce si hubo algún tipo de comunicación con las autoridades.
Se trata de la última gran filtración de datos de empleados federales en meses recientes, después de un incidente en el FBI a comienzos de septiembre atribuido al grupo ShinyHunters. Esos hackers afirmaron haber tomado información personal de la mayoría de los agentes y empleados del FBI, incluidos postulantes. La brecha fue calificada como un “desastre de contrainteligencia” por el riesgo de que un gobierno extranjero use los datos para perfilar, atacar o coaccionar a trabajadores federales.
Los atacantes de ShinyHunters aseguraron que no publicarán los datos robados del FBI. Ambos casos, el del FBI y el del DMDC, reflejan robos similares de registros de personal gubernamental ocurridos en el pasado. En 2015, una brecha en la Oficina de Gestión de Personal de Estados Unidos fue atribuida ampliamente a China y permitió robar los registros privados de más de 22 millones de empleados públicos, muchos de ellos con habilitaciones de seguridad.
Por qué importa
La filtración expone credenciales y datos sensibles de millones de militares, lo que puede facilitar espionaje, coacción o suplantación de identidad. Es el segundo golpe grave a datos federales en semanas tras el hackeo al FBI.
Qué sigue
Resta saber si el Departamento de Defensa identificará a los responsables y si los datos robados aparecerán en foros de venta. También queda pendiente explicar cómo concluyó que la información no fue usada de forma indebida.
¿Te gustó esta nota?
Recibí lo más importante del día en tu correo. Sin spam, con opción de baja siempre.
Relacionadas
Más de #pentágono →
ShinyHunters dice haber hackeado al FBI y robado datos de miles de agentes
Detienen en Ámsterdam a un hacker de ShinyHunters acusado de planear dos asesinatos
Supabase: 16.000 bases de datos expuestas y datos personales al descubierto
Jorge Martínez denunció dos estafas virtuales que vaciaron sus cuentas bancarias
Reco recauda US$55 millones para ordenar el caos de los agentes de IA en las empresas
El CEO de Anthropic, Dario Amodei, cenará con Trump en la Casa Blanca
Más en Ciberseguridad
Estudio revela que autos conectados y sus apps comparten datos con gigantes tecnológicos
Ekoparty 2026 vuelve a Buenos Aires: hackers de todo el mundo llegan con la consigna "abrazar el caos"
Apple corrige una falla de seguridad en iOS 26 usada en ataques dirigidos
Más leídas
7 días- 1
Detrás de las velas para el papa León XIV: una fábrica de Lomas del Mirador que trabaja desde 1960
Religión
- 2
Ella Beatty, hija de Warren Beatty y Annette Bening, brilla como asesina en Monster
Espectáculos
- 3
Irán rechazó el Starlink que Israel le ofreció en plena Asamblea de la ONU
Internacionales
- 4
Green card: los riesgos de salir de EE.UU. y volver como residente permanente
Inmigración
- 5
Monster: las diferencias entre la serie de Lizzie Borden y el caso real de 1892
Espectáculos