ShinyHunters dice haber hackeado al FBI y robado datos de miles de agentes
El grupo exige que la agencia elimine una alerta pública sobre sus tácticas y amenaza con mayores consecuencias si no lo hace en una semana.
Actualizado:
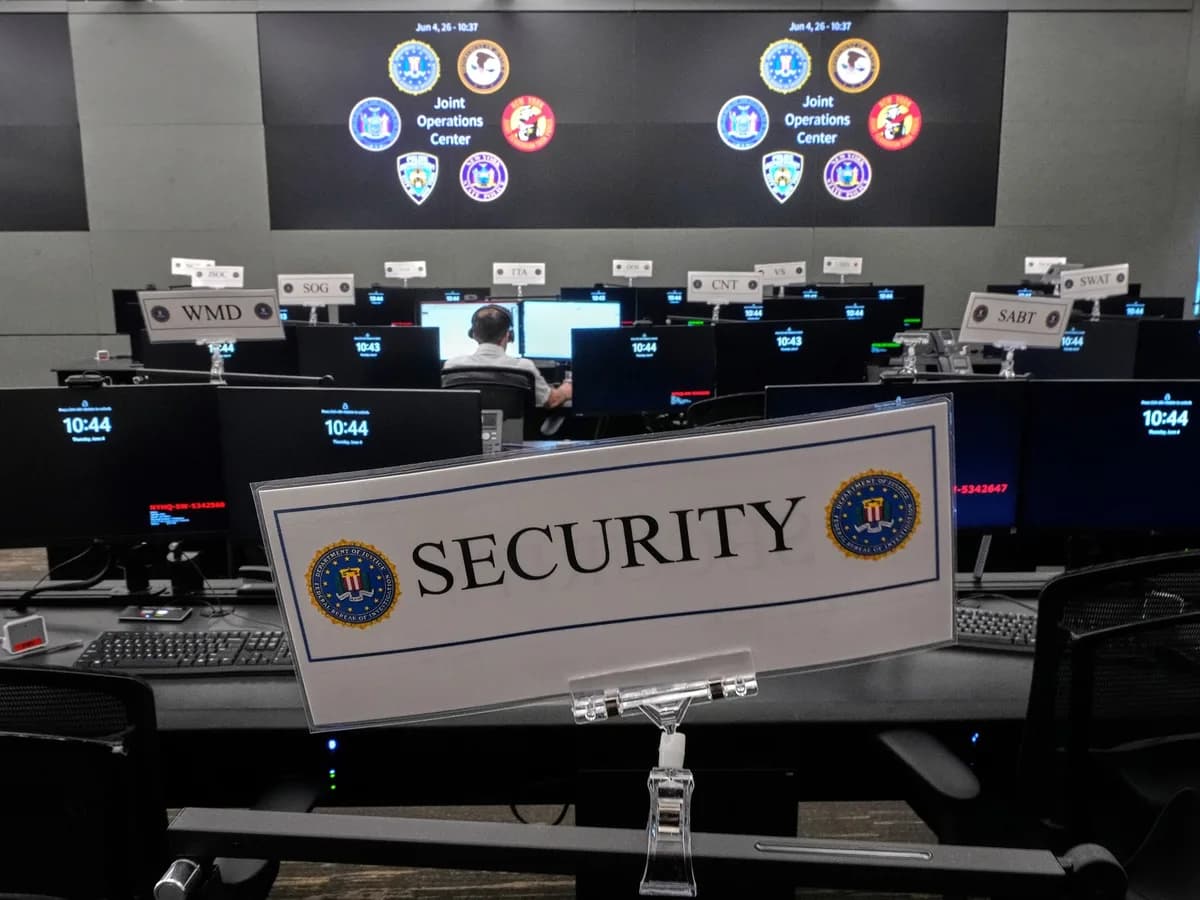
Un grupo de piratas informáticos conocido como ShinyHunters aseguró haber robado información confidencial de miles de empleados del FBI, en lo que sería una de las mayores filtraciones de datos en la historia de la principal agencia de seguridad de Estados Unidos. Los registros habrían sido sustraídos del portal de empleo FBIJobs.gov e incluirían nombres de agentes actuales y retirados, solicitantes, direcciones, teléfonos, datos de cónyuges y cierta información médica.
Hasta el momento, el colectivo no publicó los datos de manera abierta. Una portavoz del FBI confirmó que la agencia investiga el incidente y que trabaja con los proveedores externos que dan soporte al sitio. "Si bien aún no se ha determinado el origen de la filtración, si fue obra de un tercero o de la propia organización del FBI, estamos investigando este asunto de manera activa y exhaustiva", indicó la agencia en un comunicado.
En un mensaje difundido online y dirigido al director del FBI, Kash Patel, y a Brett Leatherman, responsable de la división de ciberseguridad, ShinyHunters afirmó: "Hemos comprometido al FBI. Poseemos datos muy sensibles de casi todos los agentes del FBI y de las personas que solicitaron un empleo en la agencia". El grupo dijo haber actuado en represalia por una advertencia pública que la agencia emitió en primavera sobre sus tácticas.
Esa alerta señalaba que ShinyHunters suele acosar a sus víctimas y a sus familiares con maniobras amenazantes o coercitivas. Los hackers exigieron que el FBI "corrigiera o simplemente ELIMINARA" esa advertencia en el plazo de una semana, bajo la amenaza de provocar mayores consecuencias.
El sitio web de empleos permaneció inaccesible el miércoles por la mañana, después de que su página de inicio mostrara un banner que decía: "ESTE SITIO HA SIDO TOMADO POR SHINYHUNTERS". En un intercambio, el grupo sostuvo que los registros contienen información privada de decenas de miles de personas. La noticia había sido publicada antes por una publicación especializada en ciberseguridad.
Funcionarios actuales y antiguos del FBI, junto con expertos en seguridad, consideraron que la filtración parece auténtica y que constituye una falla potencialmente devastadora. Una de las principales preocupaciones es que los datos personales, si se publican en la web oscura, puedan ser utilizados por agencias de inteligencia de China, Rusia u otros países para operaciones de espionaje.
"De ser cierto, esta filtración de datos nos recuerda que nadie es inmune a las ciberamenazas y, lamentablemente, plantea graves riesgos para la seguridad pública y la contrainteligencia", declaró Sumon Dantiki, socio del bufete Baker McKenzie y ex alto funcionario del FBI y del Departamento de Justicia.
Otra inquietud es que los datos sirvan de guía para que delincuentes violentos busquen venganza contra los agentes que los encarcelaron. Cynthia Kaiser, exfuncionaria de alto rango de la agencia que supervisó investigaciones cibernéticas, advirtió: "Lo que más me preocupa es cómo cualquier delincuente con resentimiento podría usar estos datos para atacar y dañar físicamente no solo a los agentes del FBI que los investigaron, sino también a las familias de esos agentes".
ShinyHunters es un colectivo activo desde hace años, con varios golpes de alto perfil. En mayo se atribuyó el hackeo de Canvas, un sistema de aprendizaje usado por miles de escuelas y universidades, lo que motivó la alerta del FBI. También reivindicó los ataques contra Ticketmaster en 2024, que según los hackers comprometieron datos de más de 500 millones de clientes.
Por qué importa
La filtración expone información personal de agentes y sus familias, lo que podría facilitar espionaje extranjero o ataques violentos. Es una de las mayores brechas de seguridad en la historia de una agencia de inteligencia.
Qué sigue
El FBI debe determinar si los datos son auténticos y si el ataque provino de un tercero o de una falla interna. El grupo amenazó con nuevas acciones si la agencia no retira la alerta en una semana.
¿Te gustó esta nota?
Recibí lo más importante del día en tu correo. Sin spam, con opción de baja siempre.
Relacionadas
Más de #shinyhunters →
Jensen Huang renunció a Nvidia: el directorio lo forzó tras admitir una infidelidad
La NASA abre la convocatoria para ser astronauta: hay tiempo hasta el 3 de diciembre

El IRS paga hasta US$6.800 a familias con cuatro hijos: quiénes califican y cómo pedirlo
Bayer ganó en Estados Unidos un juicio por Roundup y espera el fallo del acuerdo
Derrumbe en Brooklyn: quién era el ecuatoriano de 26 años que murió y era el sostén de su familia
La autopista más antigua de Estados Unidos elimina sus cabinas de peaje en 2027
Más en Seguridad Nacional
EE.UU. frenó todos los vuelos por una falla de telecomunicaciones y negó un ataque
El affaire de Jensen Huang con una supuesta espía china complica el negocio de Nvidia
Nueva oleada de amenazas de bomba en Europa: al menos 15 vuelos afectados en una semana de caos aéreo
Más leídas
7 días- 1
La "maldición" del Caprice blanco: los presidentes de Paraguay que no lo usaron no terminaron su mandato
Internacionales
- 2
Máxima Zorreguieta bailó y cantó en el Palacio Noordeinde de La Haya
Realeza
- 3
Mississippi a un paso de elegir a su primer senador negro desde 1871
Internacionales
- 4
Papa León XIV en Argentina: los momentos más buscados de la visita histórica
Religión
- 5
Osozaki, el concepto japonés que celebra a las flores que llegan tarde
Jardinería