Sospechan de hackers norcoreanos por el robo de USD 351 millones en criptomonedas
El ataque al exchange Bitget es el mayor robo de criptoactivos del año y supera otro hackeo de USD 340 millones registrado en septiembre.
Hackers vinculados a Corea del Norte son los principales sospechosos del robo de más de USD 351 millones a la plataforma de criptomonedas Bitget, ocurrido durante un ciberataque el jueves. Se trata del mayor robo de moneda digital registrado en lo que va de 2026.
El monto supera los USD 340 millones sustraídos en septiembre, en un caso en el que el atacante devolvió casi todo el dinero salvo USD 47 millones. La seguidilla de golpes contra el sector cripto se profundiza y las autoridades siguen sin poder frenarla.
En una serie de publicaciones en X entre el jueves y el viernes, Bitget informó que la brecha implicó la transferencia no autorizada de criptoactivos desde sus hot wallets, carteras conectadas a internet y diseñadas para operar en el mercado activo. La empresa suspendió los retiros en su red y aseguró que cuenta con USD 464 millones en su fondo de protección al usuario, suficiente para cubrir el costo del robo.
La CEO de Bitget, Gracy Chen, sostuvo que el ataque es "altamente consistente con los patrones conocidos de organizaciones de hackers norcoreanas". Esos colectivos ya fueron vinculados con robos de criptomonedas y sospechados de atacar software de código abierto para hackear víctimas de forma masiva con el fin de financiar el programa nuclear de su país.
Según la firma de inteligencia blockchain TRM Labs, Corea del Norte está detrás de alrededor de tres cuartos de todos los robos de criptoactivos ocurridos en 2026 hasta la fecha. La magnitud de esa cifra muestra cómo el ciberdelito se convirtió en una fuente de financiamiento clave para el régimen de Pyongyang.
Chen no precisó cuándo se reabrirán los retiros de Bitget. La plataforma no dio plazos ni detalles sobre el proceso de recuperación de los fondos sustraídos.
Por qué importa
El robo refuerza la sospecha de que Corea del Norte financia su programa nuclear con ciberataques al sector cripto. Los usuarios de exchanges quedan expuestos a pérdidas y a la interrupción de sus retiros.
Qué sigue
Habrá que ver cuándo Bitget reabre los retiros y si el fondo de protección alcanza para cubrir el total. También resta saber si las autoridades identifican a los responsables y si se recupera parte del dinero.
¿Te gustó esta nota?
Recibí lo más importante del día en tu correo. Sin spam, con opción de baja siempre.
Relacionadas
Más de #bitget →
General Motors pagará US$220 millones por vender datos privados de conductores
Binance investiga un posible hackeo: congeló US$2.540 millones y frenó los retiros
Bank of America pide a sus clientes que no compartan la contraseña con su asistente de IA
PlayStation Network: falla de seguridad permitiría vincular cuentas sin permiso
El Seguro Social de Estados Unidos alerta por estafas que imitan al Gobierno: 375.000 denuncias en 2025
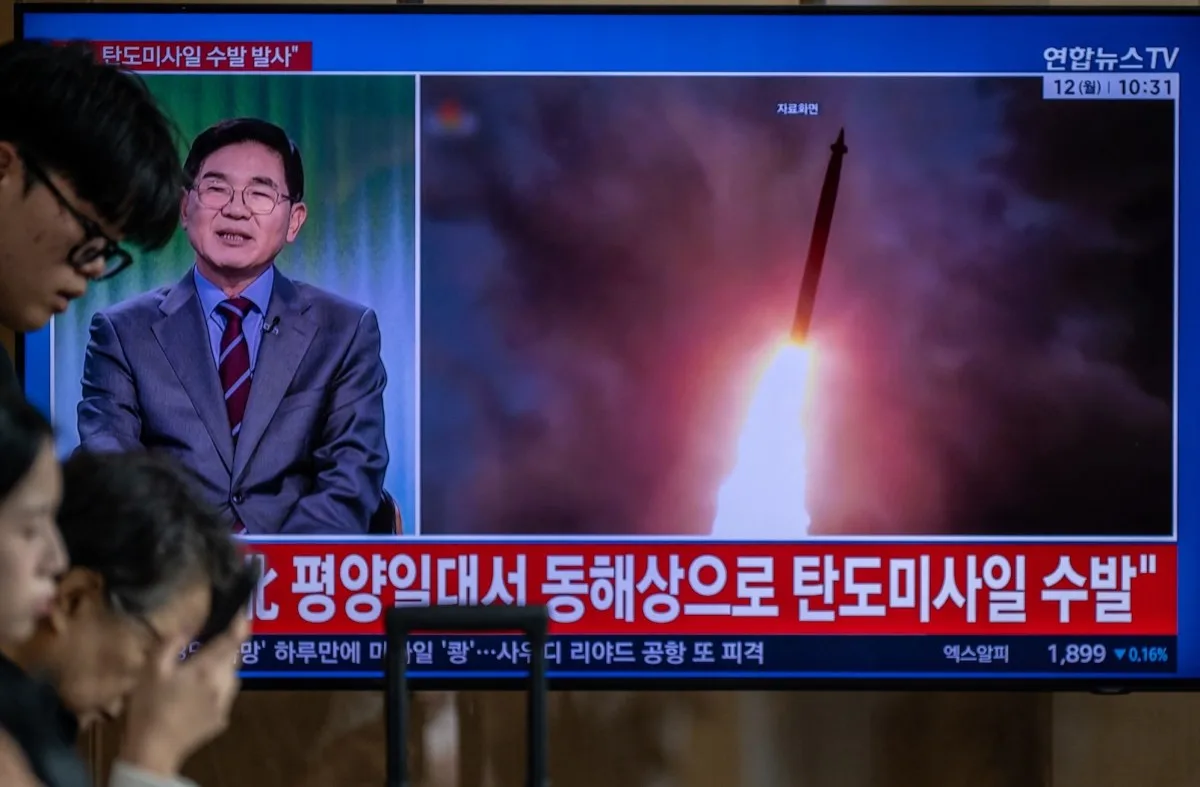
Departamento de Justicia de EE.UU. denuncia infiltración de norcoreanos en decenas de empresas
Más leídas
7 días- 1
La "maldición" del Caprice blanco: los presidentes de Paraguay que no lo usaron no terminaron su mandato
Internacionales
- 2
Máxima Zorreguieta bailó y cantó en el Palacio Noordeinde de La Haya
Realeza
- 3
Mississippi a un paso de elegir a su primer senador negro desde 1871
Internacionales
- 4
Papa León XIV en Argentina: los momentos más buscados de la visita histórica
Religión
- 5
Osozaki, el concepto japonés que celebra a las flores que llegan tarde
Jardinería