Applebee's filtró datos de clientes por una contraseña oculta en su app
Un investigador halló una credencial embebida en el código de la app Android de la cadena de restaurantes, que permitía acceder a la base de datos de clientes.
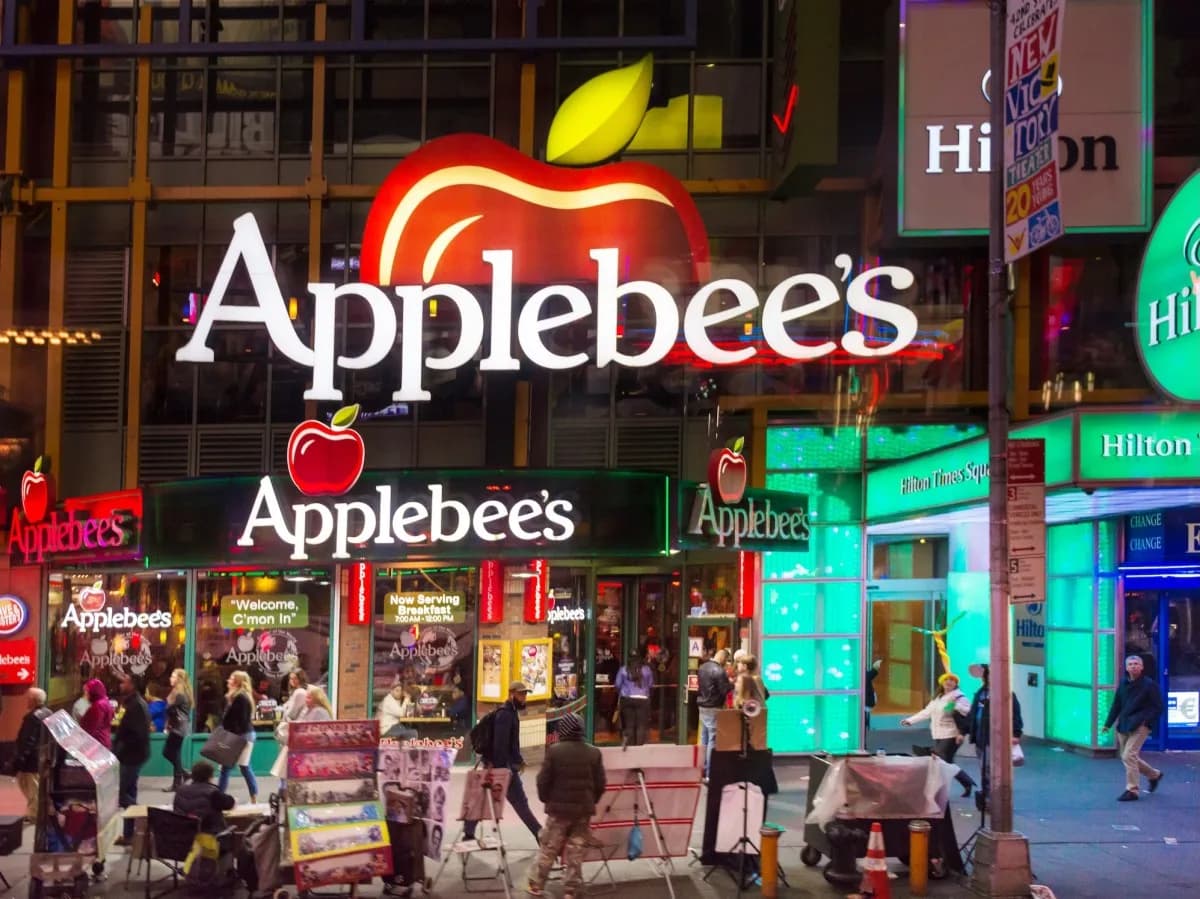
La cadena de restaurantes Applebee's corrigió una falla de seguridad que permitía a cualquier persona acceder a la información personal de sus clientes registrados. El problema se originó en una contraseña de una base de datos interna que estaba incrustada en el código de la aplicación móvil de la empresa, según confirmó la compañía. El hecho ocurrió en Estados Unidos, donde opera la cadena.
La empresa reconoció que tomó medidas para bloquear el acceso no autorizado a su base de datos de clientes. La publicación de la información se retuvo hasta que la firma confirmó que el error estaba resuelto.
El hallazgo lo hizo Robert Wiggins, un investigador de ciberseguridad británico de la firma What Security, a comienzos de mes. Wiggins usó inteligencia artificial para encontrar la credencial escondida entre miles de líneas de código fuente de la app Android de Applebee's, que acumula más de un millón de descargas en Google Play. Esa credencial daba acceso a la base de datos de clientes de la compañía.
Guardar una contraseña o una clave privada dentro de un programa, práctica conocida como credencial embebida, es una de las vulnerabilidades más graves. Cualquier persona con la app puede extraer la clave y usarla para ingresar a un sistema remoto como si fuera un usuario autorizado. Según Wiggins, esa credencial también habría permitido a un atacante modificar los datos de los clientes en la base.
La base expuesta contenía nombres, direcciones de correo electrónico (incluido si el cliente había verificado su cuenta), fechas de nacimiento, teléfonos y códigos postales. También incluía el estado de veterano, la cantidad de veces que cada cliente había iniciado sesión, la fecha de creación de la cuenta y las direcciones IP de los últimos ingresos, que pueden revelar la ubicación aproximada de la persona.
Wiggins no pudo alertar a Applebee's ni a su empresa matriz, Dine Brands, porque ninguna de las dos tiene un canal para reportar problemas de seguridad. Por eso pidió ayuda para comunicar la falla a la compañía.
Un vocero de Dine Brands, que no se identificó, afirmó en un comunicado: "Agradecemos que se nos haya informado sobre este tema. Nuestro equipo de seguridad lanzó una investigación de inmediato y por ahora no encontramos evidencia de acceso no autorizado". Consultado sobre si la empresa cuenta con registros de servidor para revisar si alguien accedió a la base, el vocero no respondió. "Nuestra investigación sigue en curso y tomaremos las medidas que correspondan según los resultados", agregó la compañía.
No está claro cuántos clientes quedaron afectados. Wiggins explicó que calcular el número de registros habría obligado al modelo de inteligencia artificial a acceder a prácticamente cada ficha de cliente. Applebee's tenía al menos 8,5 millones de clientes inscriptos en su programa de recompensas el año pasado, aunque la empresa no precisó cuántos vieron expuesta su información personal por esta falla.
La compañía tampoco respondió si notificará a los clientes o a los reguladores de Estados Unidos, ni si presentará una declaración ante la Comisión de Bolsa y Valores (SEC), obligación que rige para las empresas que cotizan en bolsa ante incidentes de ciberseguridad relevantes. Tampoco informó cuánto tiempo estuvo la credencial expuesta dentro de la app.
Por qué importa
El caso muestra cómo una contraseña olvidada dentro de una app puede abrir la puerta a millones de datos personales. La empresa no informó cuántos clientes quedaron expuestos ni si notificará a los afectados o a los reguladores.
Qué sigue
Resta saber si Dine Brands presentará una declaración ante la SEC y si notificará a los clientes afectados. La investigación interna sigue abierta y la empresa no precisó cuánto tiempo estuvo expuesta la credencial.
¿Te gustó esta nota?
Recibí lo más importante del día en tu correo. Sin spam, con opción de baja siempre.
Relacionadas
Más de #applebees →
California elige gobernador: Becerra y Hilton se disputan la sucesión de Newsom
El DOJ despliega 1000 observadores en las midterms de EE.UU. y reportará el voto de no ciudadanos
Compró un tractor de 1937 por US$3.500 y lo restauró: solo quedan 400 unidades
General Motors pagará US$220 millones por vender datos privados de conductores
Un humanista obtuvo en Estados Unidos una exención religiosa para no usar IA en el trabajo
Texas cambia la hora el 1 de noviembre y las elecciones se votan con otro horario
Más en Ciberseguridad
Binance investiga un posible hackeo: congeló US$2.540 millones y frenó los retiros
Bank of America pide a sus clientes que no compartan la contraseña con su asistente de IA
PlayStation Network: falla de seguridad permitiría vincular cuentas sin permiso
Más leídas
7 días- 1
Denunció que un chofer de aplicación la golpeó tras una discusión en pleno viaje
Policiales
- 2
Casa Nekola, la casa que Miguel Ángel Roca diseñó en Córdoba, se vende por US$732.000
Arquitectura
- 3
Detuvieron a una mujer acusada de prostituir a su hija desde los 11 años en Moreno
Trata de Personas
- 4
Triciclo eléctrico chino con aire acondicionado: cuánto costaría si llega a Brasil
Autos
- 5
Estados Unidos exigirá desde el 3 de noviembre una declaración jurada sobre ébola a todo pasajero
Inmigración